VENCERT // SISTEMA NACIONAL DE GESTIÓN DE INCIDENTES TELEMÁTICOS
NOTICIAS

Noticias de Ciberseguridad

Novedades y actualizaciones del mundo de la ciberseguridad

Alerta de Seguridad: VenCERT emite directrices técnicas ante vulnerabilidades críticas de RCE en el núcleo de PHP (CVE-2026-109618 y CVE-2026-109619)
CVE-2026-109618 CVE-2026-109619

Alerta de Seguridad: VenCERT emite directrices técnicas ante vulnerabilidades críticas de RCE en el núcleo de PHP (CVE-2026-109618 y CVE-2026-109619)

La Gerencia de Gestión de Incidentes Telemáticos (VenCERT) emite la presente alerta de seguridad dirigida a la comunidad técnica, administradores de sistemas y responsables de infraestructura tecnológica, ante la divulgación de dos vulnerabilidades críticas de ejecución remota de código (Remote Code Execution - RCE) en el motor principal de PHP, identificadas bajo los registros CVE-2026-109618 y CVE-2026-109619.
Oct. 22, 2026 Leer más
Vulnerabilidad Crítica en Python (Uso de memoria tras liberación)
CVE-2026-6100 Uso de memoria

Vulnerabilidad Crítica en Python (Uso de memoria tras liberación)

Se ha detectado una vulnerabilidad crítica de seguridad (CVE-2026-6100) en las bibliotecas de descompresión de Python (lzma, bz2, gzip), fundamentales en servidores de aplicaciones y herramientas de procesamiento de datos basadas en software libre. Un atacante podría explotar esta falla para ejecutar código arbitrario o acceder a información confidencial.

June 17, 2026 Leer más
Vulnerabilidad en QEMU permite Denegación de Servicio (DoS) en Nodos Proxmox
#DoS #Proxmox #QEMU

Vulnerabilidad en QEMU permite Denegación de Servicio (DoS) en Nodos Proxmox

El fallo permite que un atacante con acceso a una máquina virtual (VM) invitada provoque un desbordamiento de recursos en el host físico, resultando en una denegación de servicio total del nodo. Esta vulnerabilidad es especialmente peligrosa en entornos de nube y centros de datos compartidos, donde el compromiso de una sola VM puede afectar a decenas de servicios adicionales.

June 9, 2026 Leer más
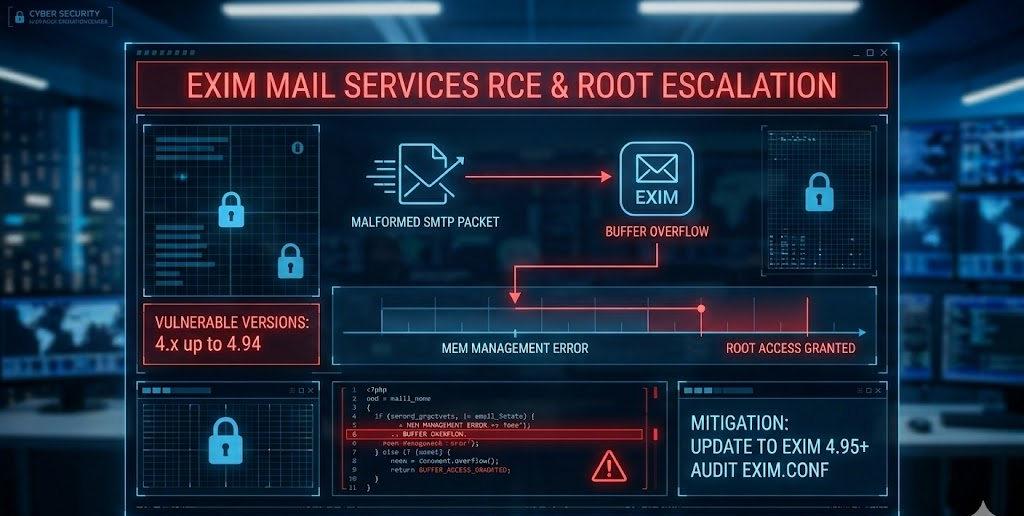
ALERTA EN SERVICIOS DE CORREO: VULNERABILIDAD CRÍTICA EN EXIM PERMITE EJECUCIÓN REMOTA DE CÓDIGO (RCE) CON PRIVILEGIOS DE ROOT
(RCE)

ALERTA EN SERVICIOS DE CORREO: VULNERABILIDAD CRÍTICA EN EXIM PERMITE EJECUCIÓN REMOTA DE CÓDIGO (RCE) CON PRIVILEGIOS DE ROOT

Se ha emitido una alerta crítica sobre una vulnerabilidad en el agente de transporte de correo Exim, la cual permite la ejecución de código con los máximos privilegios del sistema. El fallo radica en la gestión de memoria durante la recepción de paquetes de datos malformados. La solución definitiva es la actualización inmediata de los binarios del servidor para mitigar el riesgo de compromiso total.

May 15, 2026 Leer más